 >
"Ciberresiliencia: ¿están nuestras instituciones preparadas para proteger la continuidad asistencial? "
Estuvimos presentes en el Fórum IT Salud 2026 para conversar con referentes del sector sobre la seguridad en los sistemas de salud, desde la protección de la infraestructura crítica hasta la gobernanza de la inteligencia artificial.
La transformación digital del sistema de salud amplió las oportunidades para mejorar la atención, pero también abrió nuevos escenarios de riesgo. Historias clínicas electrónicas, dispositivos médicos conectados, interoperabilidad e inteligencia artificial conviven hoy con amenazas cada vez más sofisticadas que obligan a repensar la seguridad como una dimensión inseparable del cuidado de los pacientes.
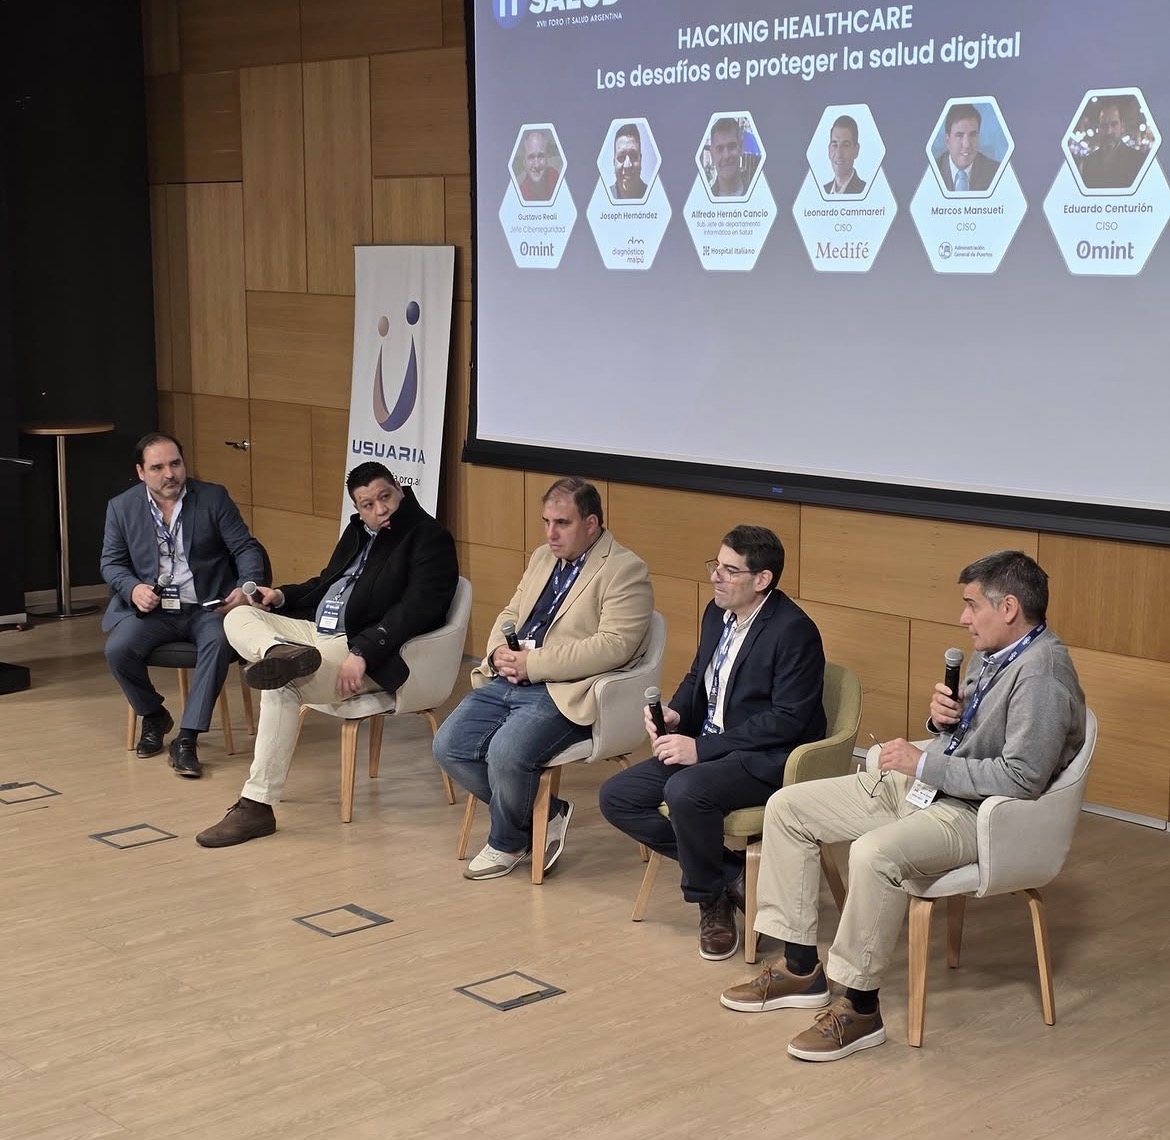
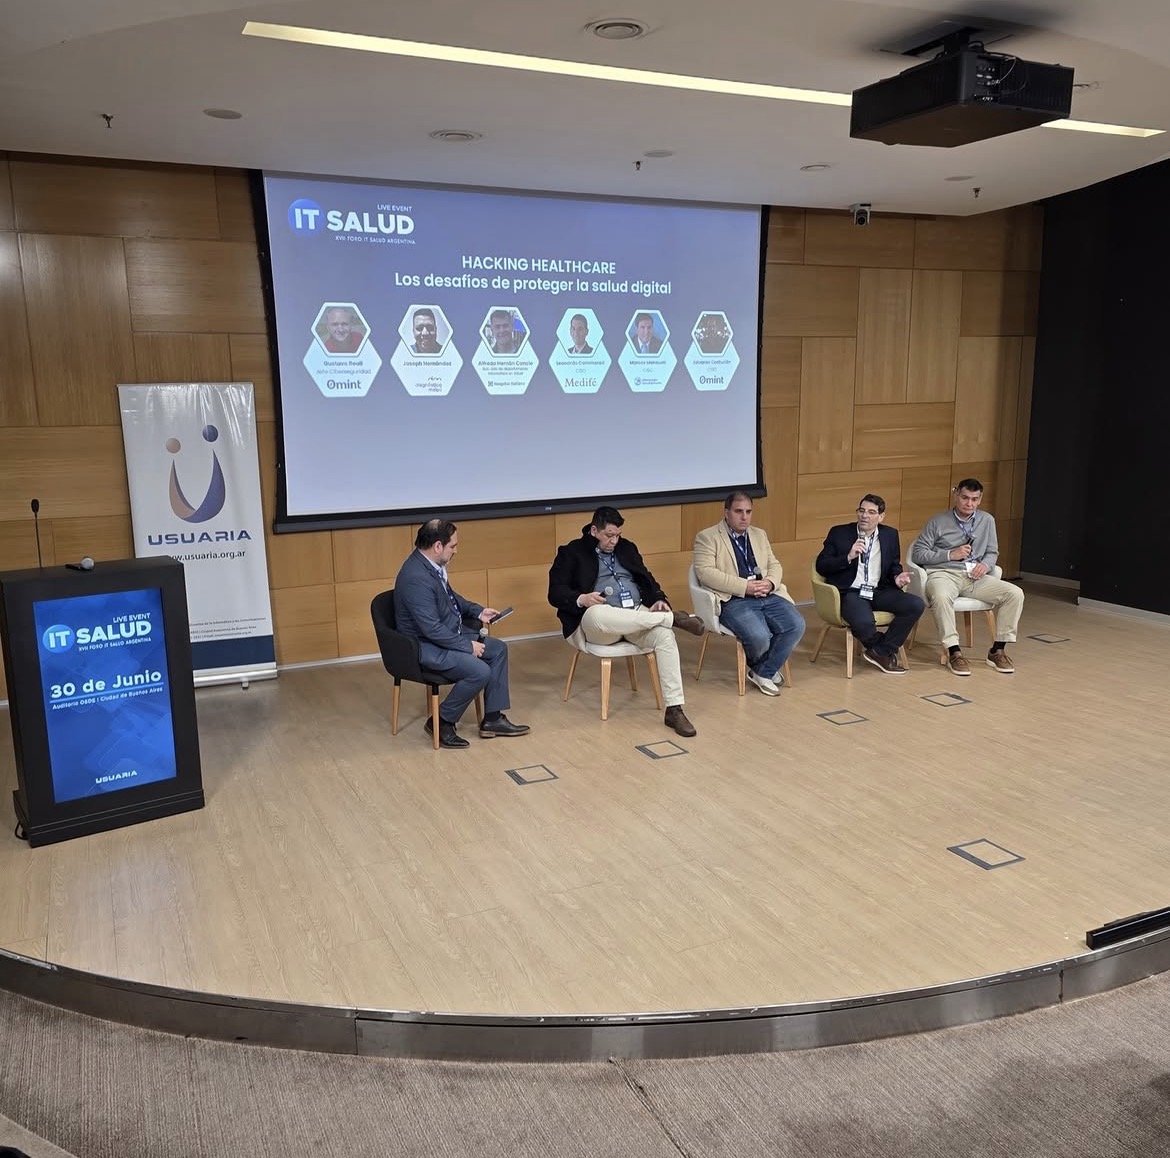
Ese fue el eje del panel "Hacking Healthcare: los desafíos de proteger la salud digital", realizado en el marco de Fórum IT Salud 2026, organizado por Asociación Usuaria. Moderado por Eduardo Centurión, CISO de Grupo Omint, reunió a especialistas en ciberseguridad de distintas organizaciones del sector para debatir cómo anticiparse a amenazas cada vez más complejas y fortalecer la resiliencia de las instituciones de salud. Por parte del Hospital Italiano participó Alfredo Cancio, subjefe del Departamento de Informática en Salud.
A lo largo del intercambio emergieron tres problemáticas centrales para las organizaciones de salud: la necesidad de ampliar el foco de la seguridad hacia la infraestructura clínica y los dispositivos médicos; los riesgos que plantea una interoperabilidad cada vez mayor entre instituciones y proveedores; y la gobernanza de la inteligencia artificial, en un contexto en el que su adopción avanza más rápido que las regulaciones y las políticas de uso.
Primer eje: infraestructura tecnológica
“¿Cuándo un incidente deja de ser un problema de tecnología para transformarse en un problema de seguridad del paciente?” Esa fue una de las primeras preguntas del moderador hacia el panel.
En ese contexto, Alfredo Cancio señaló que la mirada sobre la ciberseguridad debe ampliarse más allá de los sistemas tradicionales: "Durante muchos años hicimos mucho foco en IT. Hoy estamos poniendo mucho foco en OT, porque los equipos médicos también pueden ser atacados". El especialista explicó que algunos dispositivos, como monitores multiparamétricos o bombas de infusión, forman parte de una infraestructura crítica cuya disponibilidad (o su ausencia) impacta directamente sobre la atención.
La reflexión fue retomada por Marcos Mansueti, CISO de la Administración General de Puertos, quien recordó que la dependencia tecnológica alcanza incluso procesos cotidianos de atención; para ilustrarlo, mencionó el caso de instituciones donde la derivación de ambulancias todavía depende del correo electrónico y advirtió que, cuando no existen planes alternativos, el personal médico queda con poco margen de maniobra porque “el único punto de falla recae en el área de sistemas”.
Los participantes coincidieron en que la seguridad del paciente continúa siendo la regente de todas las decisiones de las instituciones de salud: la indisponibilidad de una historia clínica o de un equipo conectado puede retrasar diagnósticos, tratamientos o procedimientos críticos, contingencias que no pueden suceder. Enrique Calderón, jefe de Seguridad Informática de Diagnóstico Maipú, sintetizó esa idea con la frase: “El incidente de IT de hoy es el error médico de mañana”.
Segundo eje: interoperabilidad
¿Qué fue primero: la necesidad de conectar sistemas o la seguridad? Con esa idea en mente, Centurión abrió uno de los debates centrales de la conversación. ¿Cómo hacer efectiva la interoperabilidad sin comprometer la seguridad ni la continuidad asistencial?
Para el CISO de Medifé, Leonardo Cammareri, la respuesta es security by design. La seguridad, sostuvo, debe incorporarse desde el desarrollo de cada solución y no agregarse una vez que los sistemas ya están en funcionamiento, especialmente en un contexto marcado por la convivencia con tecnologías heredadas.
Cancio coincidió con esa mirada, aunque puso el foco en otra problemática: “Es imperioso tratar de ser proactivos con lo que tenemos bajo control, pero el gran quid de la cuestión es la cadena de suministro. Hay muchísimo afuera que no depende de la institución in-house”. Por su parte, Calderón recordó que la relación con los proveedores es, ante todo, una relación de confianza: “El problema del proveedor también puede ser un inconveniente mío”.
Sus intervenciones pusieron sobre la mesa el tema de la gobernanza de los datos, porque las instituciones comparten infraestructura, conexiones e información sensible para garantizar la interoperabilidad. Marcos Mansueti hizo hincapié en la importancia de poder regular estos vínculos y mantener esas normas actualizadas: ¿quién accede a la información, bajo qué condiciones y con qué responsabilidades?
Tercer eje: inteligencia artificial
Es el elefante en la habitación. La IA sobrevoló toda la conversación: ¿cómo aprender a convivir de manera segura con esta tecnología que ya forma parte del día a día?
Gustavo Reali, jefe de Ciberseguridad de Grupo Omint, advirtió sobre el crecimiento del Shadow AI: el uso espontáneo de herramientas de inteligencia artificial por parte de los equipos, muchas veces por fuera de las políticas institucionales. En ese contexto, coincidió en que la capacitación y la concientización son tan importantes como las medidas de protección.
Para finalizar, Alfredo Cancio sostuvo que el desafío consiste en construir mecanismos que permitan ordenar las herramientas que utilizan los profesionales, evaluar sus riesgos y acompañar su adopción. “La gobernanza es fundamental, no para prohibir (porque sería tapar el sol con las manos), sino para saber qué tenemos, concientizar sobre qué se puede hacer y qué no, y evaluar las herramientas que llegan al ámbito asistencial”, concluyó.